-
[Keynote] Operating at the Edge of Chaos: The CISO Lessons the War Forced Upon Us
Olivier BusoliniErledigt
-
Dinner
Erledigt
-
Welcome & Breakfast
Erledigt
-
Welcome & Lunch
Erledigt
-
Coffee Break
Erledigt
-
Apéro
Erledigt
-
[Keynote] From Signals to Responsibility: What Security Really Means Now
Anna MempelErledigt
-
Coffee Break
Erledigt
-
[Panel Discussion] The Era of "Agentic" AI
Anna MempelErledigt
-
[Masterclass] From AI Sprawl to Resilient Systems: Engineering Control over AI Risk
Patryk Dumicz & Thomas Punz & Jõao FernandesErledigt
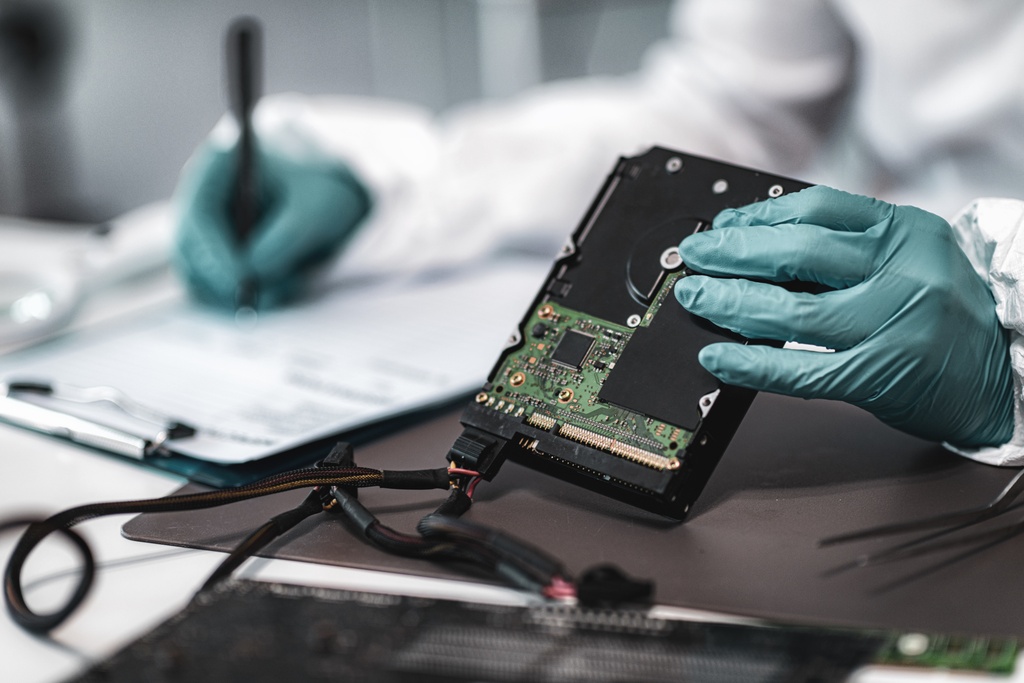
[Masterclass] Plug, Play, Exploit: Mastering Modern Hardware Attacks

Moderne Sicherheitsbedrohungen entstehen nicht mehr nur aus Softwareanfälligkeiten oder Online-Angriffen - zunehmend werden sie durch physischen Zugang und kostengünstige Hardware-Tools ermöglicht, die Systeme innerhalb von Sekunden lautlos kompromittieren können. In dieser praktischen Masterclass treten die Teilnehmer direkt in die Perspektive des Angreifers ein und erkunden, wie reale Hardware-Angriffe ausgeführt werden und wie sie verhindert werden können.
Mit einem voll ausgestatteten mobilen Hardware-Labor mit sechs speziellen Stationen, arbeiten die Teilnehmer mit vorkonfigurierten Laptops, Angriffswerkzeugen und geführten Übungen, die Insider-Bedrohungen, Manipulation von Geräten und verdeckte Datenexfiltration simulieren. Die Sitzung bietet eine praktische Einführung in die Werkzeuge, Techniken und Taktiken, die von Gegnern verwendet werden, und ermöglicht es den Teilnehmern, verdächtige Geräte zu erkennen, gängige Angriffsvektoren zu verstehen und effektive Gegenmaßnahmen anzuwenden.
Am Ende des Workshops werden die Teilnehmer in der Lage sein, Hardware-Bedrohungen zu identifizieren, ihre Auswirkungen zu bewerten und konkrete Abwehrmaßnahmen umzusetzen, um ihre Organisation vor Kompromittierungen auf physischer Ebene zu schützen. Diese Masterclass ist für Praktiker konzipiert, die ihre technischen Fähigkeiten vertiefen und echte, operationale Einblicke in hardwarebasierte Angriffe gewinnen möchten.
Ideal für
- Sicherheitsingenieure und technische Praktiker
- Penetrationstester und Mitglieder des Red Teams
- Blue Team und Detection Engineers
- SOC-Analysten mit Interesse an physischen Angriffsvektoren
- IT-Sicherheitsadministratoren und Infrastruktur-Spezialisten
- Incident-Responder und Forensik-Spezialisten
- Sicherheitsbewusste IT-Manager und technische Leiter
- CISOs und Sicherheitsentscheidungsträger die praktische Erfahrungen mit realen Angriffstechniken sammeln möchten
- Jeder, der für den Schutz von Endpunkten, Arbeitsplätzen oder kritischen Geräten verantwortlich ist gegen Insider-Bedrohungen und physische Kompromittierung